Pada 7 Agustus 2026 Menteri Komunikasi dan Digital menetapkan Peraturan Menteri Komunikasi dan Digital Nomor 12 Tahun 2026 tentang Pedoman Manajemen Aset Teknologi Informasi dan Komunikasi Sistem Pemerintahan Berbasis Elektronik dan Pedoman Manajemen Layanan Sistem Pemerintahan Berbasis Elektronik. Peraturan itu diundangkan dan mulai berlaku pada 11 Agustus 2026 (Berita Negara Republik Indonesia Tahun 2026 Nomor 556).
Bagi banyak instansi, ini bukan "aturan baru yang jauh". Ini pedoman operasional yang menutup celah yang selama ini sering hanya ada di PowerPoint: siapa yang merawat aset TIK, bagaimana layanan dikatalogkan, dan berapa lama gangguan boleh dibiarkan tanpa target.
Apa yang diatur, singkat saja
Permenkomdigi 12/2026 melaksanakan Pasal 50 ayat (5) dan Pasal 54 ayat (8) Peraturan Presiden Nomor 95 Tahun 2018 tentang SPBE. Isinya dua jalur yang saling bergantung.
Manajemen Aset TIK SPBE mencakup perangkat keras dan perangkat lunak yang dipakai dalam SPBE. Prosesnya empat tahap: perencanaan, pengadaan, pengelolaan, dan penghapusan. Pelaksananya jelas: satuan kerja yang membidangi TIK di Instansi Pusat, serta perangkat daerah komunikasi dan informatika di provinsi dan kabupaten/kota.
Manajemen Layanan SPBE mencakup tiga proses: pelayanan pengguna (keluhan, gangguan, permintaan, perubahan), pengoperasian layanan (pendayagunaan dan pemeliharaan infrastruktur serta aplikasi), dan pengelolaan aplikasi (pembangunan dan pengembangan yang berpedoman pada metodologi SPBE). Ada struktur peran: pembina layanan, penanggung jawab, pelaksana, dan tim teknis.
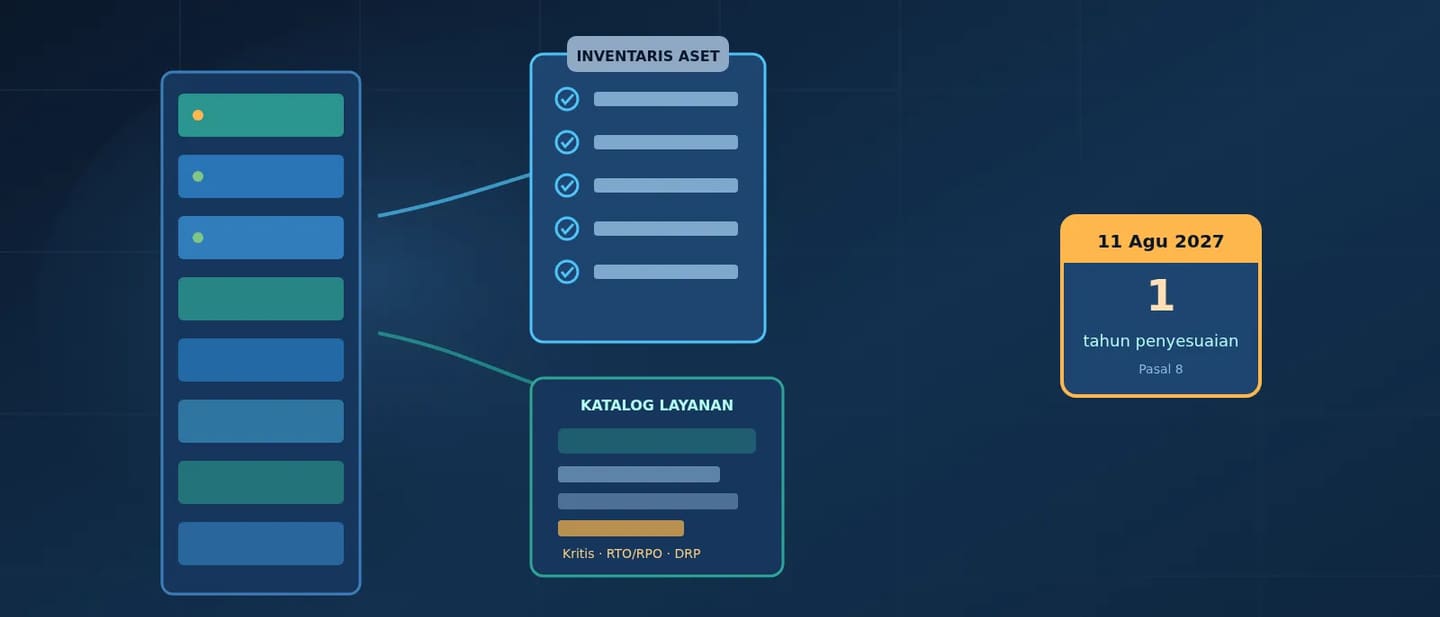
Bagi yang sudah punya tata kelola aset atau layanan sebelum peraturan ini, Pasal 8 memberi tenggat penyesuaian: paling lambat satu tahun terhitung sejak diundangkan. Artinya, hitung mundur mengarah ke 11 Agustus 2027.
Kenapa katalog layanan lebih penting dari sekadar daftar aplikasi
Lampiran II pedoman menegaskan: setiap layanan harus punya katalog yang paling sedikit memuat nama, deskripsi, penyedia, pelaksana, tim teknis, cara akses, target ketersediaan, kontak bantuan, waktu pelayanan bantuan, target pemenuhan, dan status ketersediaan. Katalog itu harus mudah diakses pengguna, bukan tersimpan di folder bersama yang hanya dibuka saat audit.
Tanpa katalog, helpdesk menjawab "tergantung" dan pengguna menebak lewat WhatsApp. Dengan katalog, target menjadi komitmen yang bisa diukur. Pedoman bahkan memberi contoh target pemenuhan untuk kelompok layanan umum: akun layanan kurang dari tiga jam, hosting aplikasi kurang dari 14 hari, dukungan perangkat lunak berlisensi kurang dari satu hari. Angka itu contoh, bukan kewajiban seragam untuk semua layanan, tetapi arahnya jelas: tulis target sebelum ada gangguan.
Klasifikasi kritis: RTO, RPO, dan rencana pemulihan bukan ornamen
Pedoman membagi klasifikasi layanan menjadi kritis, esensial, dan normal.
- Kritis: toleransi gangguan rendah, tidak bisa diganti proses manual. Wajib menetapkan Recovery Time Objective (RTO) dan Recovery Point Objective (RPO), serta wajib punya Rencana Pemulihan Bencana (Disaster Recovery Plan).
- Esensial: toleransi sedang; layanan boleh tertunda atau diganti manual dalam waktu singkat.
- Normal: toleransi tinggi; bisa diganti manual.
Contoh dalam lampiran menempatkan layanan administrasi pemerintahan dan layanan publik berskala nasional pada klasifikasi kritis. Penetapan akhir tetap pada Instansi Pusat dan Pemerintah Daerah sesuai urgensi layanan. Yang perlu dihindari: menandai hampir semua aplikasi sebagai "kritis" tanpa RTO/RPO dan tanpa latihan pemulihan. Klasifikasi tanpa rencana pemulihan hanya menambah beban laporan.
Target penanganan gangguan juga dikaitkan ke klasifikasi. Untuk dampak mayor pada layanan kritis, contoh target waktu tanggap paling ketat di bawah 30 menit dengan waktu penyelesaian di bawah satu jam. Itu contoh prioritas, bukan SLA yang otomatis berlaku di semua instansi. Namun pola pikirnya sama dengan praktik Operate yang baik: prioritas ditentukan sebelum alarm berbunyi.
Inventaris aset: dari pengadaan sampai penghapusan
Di sisi aset, pedoman menekankan siklus hidup lengkap. Perencanaan harus mempertimbangkan perubahan layanan, peningkatan pemanfaatan, dan jaminan ketersediaan. Pengelolaan mencakup pengaturan konfigurasi melalui sistem elektronik Manajemen Aset TIK. Penghapusan tidak boleh menjadi "server mati di gudang tanpa catatan".
Pemantauan dan evaluasi mandiri paling sedikit dua kali dalam satu tahun. Instansi Pusat menyampaikan hasil ke Kementerian melalui sistem elektronik yang disediakan. Kabupaten/kota melapor ke provinsi; provinsi meneruskan rekapitulasi ke Kementerian. Kementerian dapat melakukan evaluasi eksternal paling sedikit sekali setahun bila diperlukan. Pedoman juga merujuk antara lain SNI ISO/IEC 19770-1 tentang sistem manajemen aset teknologi informasi.
Singkatnya: inventaris yang tidak dipelihara sama dengan janji ketersediaan yang tidak bisa dibuktikan.
Enam langkah yang bisa dimulai minggu ini
- Tunjuk pelaksana tertulis. Siapa satuan kerja TIK untuk aset, siapa pembina/penanggung jawab/pelaksana/tim teknis untuk layanan. Tanpa nama peran, katalog dan inventaris akan stagnan.
- Buat inventaris aset TIK yang hidup. Hardware, software, lisensi, lokasi, pemilik, status konfigurasi. Mulai dari aset yang menopang layanan publik, bukan dari PC perkantoran.
- Susun katalog layanan dengan 11 elemen minimum. Publikasikan di kanal yang benar-benar dibaca pengguna internal. Tautkan setiap layanan ke aset yang menopangnya.
- Klasifikasikan layanan dan lengkapi yang kritis. Tulis RTO, RPO, dan DRP untuk layanan kritis. Latihan pemulihan singkat lebih berharga daripada dokumen tebal yang belum pernah diuji.
- Tetapkan target tanggap dan penyelesaian gangguan. Sesuaikan dengan klasifikasi. Hubungkan ke kanal aduan yang sudah ada; jangan bangun aplikasi aduan baru bila SP4N-LAPOR! atau service desk internal sudah menjadi jalur resmi.
- Jadwalkan evaluasi mandiri dua kali setahun. Laporan yang berisi temuan, ukuran keberhasilan perbaikan, dan rencana tindak lanjut. Ini sejalan dengan semangat security by design di SPBE: kendali dirancang sebelum go-live, bukan setelah inspeksi.
Apa artinya bagi organisasi di luar pemerintahan
BUMD, rumah sakit daerah, dan mitra yang mengoperasikan layanan publik sering memakai aset dan aplikasi yang sama dengan SPBE instansi induk. Kontrak Operate Anda perlu mencerminkan klasifikasi layanan, target ketersediaan, dan kewajiban inventaris. Vendor yang hanya "memperbaiki saat rusak" tidak mencukupi untuk layanan kritis; bedanya kami bahas di Maintenance vs Operate.
Kalau Anda di sektor swasta murni, pedoman ini tetap berguna sebagai daftar periksa: katalog layanan, klasifikasi kritis, RTO/RPO, dan siklus hidup aset adalah fondasi keandalan operasional di mana pun.
Peran MarkasDev
MarkasDev adalah Technology Partner untuk keandalan operasional, bukan software house yang menjual fitur.
- Diagnose: memetakan inventaris aset, kesenjangan katalog layanan, klasifikasi kritis tanpa DRP, dan kesiapan evaluasi mandiri sebelum tenggat 11 Agustus 2027.
- Deliver: membangun integrasi sistem dan API, katalog layanan yang terhubung ke inventaris, serta prosedur perubahan dan pemulihan dengan milestone dan kriteria penerimaan tertulis.
- Operate: retainer dengan SLA dan monitoring lewat Operate, termasuk pemeliharaan server dan lingkungan serta latihan pemulihan berkala.
Jika inventaris aset dan katalog layanan SPBE Anda masih tersebar di spreadsheet yang berbeda, jadwalkan sesi Diagnose sebelum hitung mundur Agustus 2027 semakin pendek.
Sumber
- Naskah Permenkomdigi Nomor 12 Tahun 2026 (PDF JDIH BPK): https://peraturan.bpk.go.id/Download/417633/permenkomdigi-no-12-tahun-2026.pdf
- Halaman metadata JDIH BPK (penetapan 7 Agustus 2026, pengundangan/berlaku 11 Agustus 2026, BN 2026/556, 71 hlm): https://peraturan.bpk.go.id/Details/353730/permenkomdigi-no-12-tahun-2026
- Peraturan Presiden Nomor 95 Tahun 2018 tentang Sistem Pemerintahan Berbasis Elektronik (dasar Pasal 50 ayat (5) dan Pasal 54 ayat (8) yang dilaksanakan Permen ini)