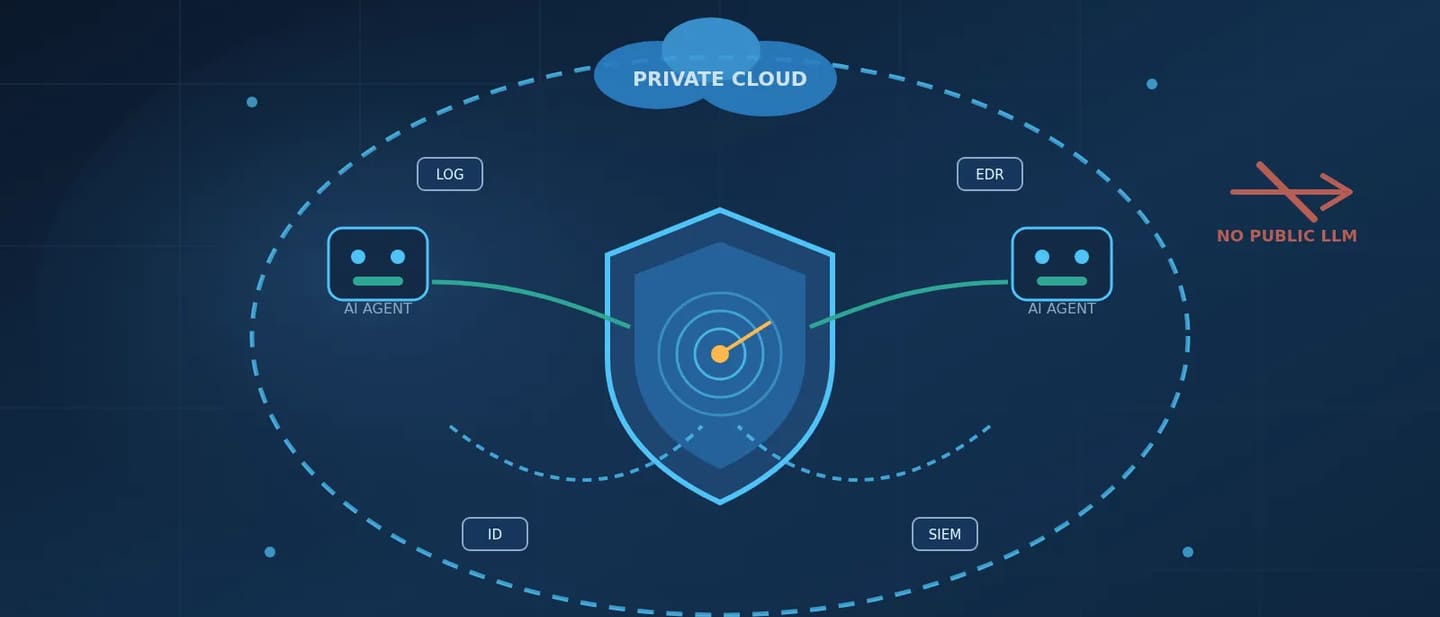
Pada 15 Oktober 2026, Trellix mengumumkan ketersediaan umum Trellix Wise for Private Cloud: AI untuk pusat operasi keamanan (SOC) yang bisa dijalankan on-premises, air-gapped, private cloud IaaS, atau hybrid. Intinya tajam: data dan telemetri tidak dikirim ke LLM publik atau cloud eksternal. AI mengakses data di tempatnya, tanpa memaksa data lake baru, dan intelijen ancaman Trellix masuk ke dalam batas yang sama.
Dua hari sebelumnya, Trellix merilis Mind of the CISO: The New Insider bersama Vanson Bourne. Survei 600 CISO di Amerika, Eropa, Timur Tengah, dan Asia Pasifik menggambarkan tekanan yang sama: AI sudah masuk ke definisi risiko insider, tetapi banyak organisasi belum punya strategi matang, dan kepercayaan pada keputusan otomatis masih jadi hambatan.
Bagi bisnis swasta, dari fintech, ritel, manufaktur, kesehatan swasta, hospitality, hingga produk digital, pertanyaan utamanya bukan lagi "apakah SOC butuh AI?" melainkan "di mana telemetri dan keputusan AI itu hidup?"
Apa artinya AI untuk SOC di dalam batas
SOC modern menelan log, sinyal endpoint, identitas mesin, dan jejak perilaku dalam volume yang terus naik. Tanpa bantuan, analis kalah cepat. AI menjanjikan prioritisasi, korelasi, dan saran respons. Masalahnya, banyak penawaran AI keamanan mengasumsikan telemetri boleh keluar ke cloud publik atau model vendor di luar kendali pelanggan.
Trellix Wise for Private Cloud menempatkan model di dalam lingkungan pelanggan. Menurut blog CPO Trellix, Alex Au Yeung (13 Oktober 2026), produk ini menjawab tiga hambatan adopsi yang sering muncul di ruang rapat:
- Kedaulatan data dan AI. Telemetri sensitif tidak meninggalkan batas organisasi.
- Keputusan AI yang buram. Diferensiator yang disebut Trellix mencakup skor kepercayaan, jejak audit, dan manusia dalam lingkaran (human-in-the-loop), sehingga analis bisa melihat bagaimana kesimpulan dicapai.
- Harga token yang tidak terduga. Biaya digambarkan tetap dan dapat diprediksi berdasarkan kapasitas perangkat keras, bukan konsumsi token.
Untuk menggambarkan laju agen AI, blog Trellix menyebut intrusi Hugging Face: sekitar 17.600 aksi dalam lima hari, sebagian besar upaya gagal. Angka itu ilustrasi volume dan kecepatan, bukan klaim produk. Sisi lain peristiwa serupa kami bahas di batas akses untuk agen AI.
Apa kata data Mind of the CISO
Penelitian Vanson Bourne atas nama Trellix menanyakan 600 CISO. Temuan yang paling relevan untuk bisnis:
- 95% mengalami insiden insider yang terkait dengan aksi AI atau sistem otonom dalam 12 bulan terakhir.
- Aksi AI menyumbang rata-rata 28% dari insiden terkait insider.
- Biaya rata-rata insiden terkait insider: 2,4 juta dolar AS.
- Dampak yang paling sering disebut: kehilangan data 56%, gangguan operasional atau downtime 49%, kepatuhan atau legal 48%, reputasi atau kepercayaan pelanggan 46%.
- 74% setuju bahwa alat AI memperkenalkan risiko yang tidak dirancang untuk ditangani oleh kontrol tradisional.
- 78% kini memasukkan agen AI, sistem otonom, dan identitas mesin ke dalam definisi risiko insider.
- 52% belum memiliki strategi risiko insider yang sepenuhnya diterapkan.
- Rata-rata 15 jam untuk mendeteksi dan merespons insiden terkait insider (laporan sekunder SiliconANGLE merinci sebagai sekitar 7 jam deteksi plus 8 jam respons).
- 99% mengatakan AI dan otomatisasi penting untuk mengelola risiko insider dalam 12–24 bulan ke depan.
- Sekitar 40% (menurut liputan SiliconANGLE) menyebut kurangnya kepercayaan pada pengambilan keputusan otomatis sebagai hambatan.
David Soto, CISO Trellix, merangkum sikap yang sering muncul: penolakannya bukan pada teknologinya, melainkan pada tradeoff, yaitu telemetri ke cloud publik, biaya token yang sulit diramal, dan tidak ada visibilitas ke dalam keputusan AI.
Di lapisan berdekatan, Reach Security pada 13 Oktober 2026 mengumumkan Series B lebih dari 50 juta dolar AS untuk menutup celah yang bisa dijangkau penyerang pada kecepatan mesin, mengutip CrowdStrike 2026 Global Threat Report: operasi lawan yang dibantu AI naik 89%, dengan breakout secepat 27 detik.
Masalahnya bukan "AI atau tidak", tapi tradeoff yang disembunyikan
Banyak organisasi sudah memakai otomatisasi di SOC: playbook SOAR, aturan korelasi, atau asisten berbasis cloud. Yang sering terlewat adalah lima pertanyaan yang diajukan Trellix sebagai evaluasi untuk pembela:
- Ke mana telemetri pergi setelah dikirim?
- Bisakah AI bekerja tanpa data meninggalkan lingkungan?
- Bisakah analis melihat bagaimana kesimpulan dicapai?
- Bisakah Anda meramalkan biayanya?
- Adakah bukti dari lingkungan serupa?
Jika jawaban atas pertanyaan dua dan tiga adalah "tidak pasti", maka AI SOC yang ditawarkan sebenarnya meminta organisasi menukar kecepatan dengan kedaulatan dan kejelasan. Untuk fintech yang memegang data transaksi, ritel yang menyimpan profil pelanggan, manufaktur dengan data produksi, atau klinik swasta dengan rekam medis, tradeoff itu bukan detail teknis. Itu risiko bisnis.
Biaya yang tidak terduga juga sering luput. Model berbasis token bisa terdengar murah di demo, lalu membengkak saat volume alert naik. Pola yang sama kami lihat di FinOps: biaya cloud butuh pemilik: tanpa pemilik anggaran dan model harga yang jelas, otomatisasi jadi kejutan di akhir bulan.
Apa artinya bagi bisnis di Indonesia
Banyak perusahaan di Indonesia sudah memakai mixed cloud: production di cloud publik, data sensitif di private cloud atau on-prem, dan mitra dengan akses terbatas. Menambah AI SOC yang memaksa telemetri ke LLM publik bisa bertentangan dengan kebijakan internal, kontrak pelanggan, atau kontrol data yang disepakati dewan direksi.
Lima langkah praktis yang bisa dimulai tanpa menunggu vendor tertentu:
- Petakan ke mana telemetri SOC Anda pergi hari ini. Catat sumber log, SIEM, EDR, identity, dan setiap konektor ke layanan AI eksternal. Jika Anda tidak bisa menjawab "data apa yang keluar dan ke mana", Anda belum siap memilih AI SOC.
- Perluas definisi insider risk ke agen AI dan identitas mesin. Survei Trellix: 78% CISO sudah melakukan ini. Tinjau akun layanan, token API, dan agen otomatis seketat akun manusia, seperti di batas akses agen AI.
- Tuntut explainability sebelum skala. Minta skor kepercayaan, jejak audit, dan jalur human-in-the-loop. Jika vendor tidak bisa menunjukkan bagaimana kesimpulan dicapai, jangan serahkan triage kritis kepadanya.
- Bandingkan model biaya: kapasitas vs token. Buat skenario volume alert tinggi. Pilih model yang bisa Anda ramalkan selama 12 bulan, lalu tetapkan pemilik anggarannya.
- Ukur jendela deteksi dan respons, lalu tetapkan target. Rata-rata 15 jam di survei Trellix terlalu lambat untuk serangan yang dibantu AI. Tetapkan baseline, lalu uji apakah AI di dalam batas benar-benar mempersingkat waktu itu tanpa mengorbankan audit.
Peran MarkasDev
MarkasDev bekerja sebagai Technology Partner untuk keandalan operasional, dalam tiga fase:
- Diagnose: memetakan aliran telemetri SOC, titik keluar data, identitas mesin dan agen AI, model biaya otomasi, serta celah explainability, lalu menyusun prioritas.
- Deliver: menerapkan kontrol akses, jalur audit, dan integrasi keamanan dengan milestone dan kriteria penerimaan tertulis, termasuk arsitektur yang menjaga data di dalam batas.
- Operate: retainer dengan SLA dan monitoring untuk anomali identitas mesin, biaya otomasi, dan efektivitas respons. Bedanya dengan perbaikan saat rusak kami jelaskan dalam Maintenance vs Operate.
Jika tim keamanan Anda ingin memakai AI di SOC tanpa mengirim telemetri ke LLM publik, jadwalkan sesi Diagnose untuk memetakan batas data, model biaya, dan jalur keputusan yang bisa diaudit.
Sumber
- Trellix, "Trellix Wise for Private Cloud: AI for the SOC" (Alex Au Yeung, 13 Oktober 2026): https://www.trellix.com/blogs/platform/trellix-wise-for-private-cloud-ai-for-the-soc/
- Trellix, "Trellix Research Reveals the True Cost of Ungoverned AI" (press release, 13 Oktober 2026): https://www.trellix.com/news/press-releases/trellix-research-reveals-the-true-cost-of-ungoverned-ai/
- SiliconANGLE, liputan Trellix Wise for Private Cloud dan Mind of the CISO (13 Oktober 2026): https://siliconangle.com/2026/10/13/trellix-wise-for-private-cloud-runs-ai-security-operations-inside-customer-environments/
- Reach Security, Series B >$50M (13 Oktober 2026): https://www.globenewswire.com/news-release/2026/10/13/3379991/0/en/reach-security-raises-more-than-50m-series-b-to-stop-ai-powered-attacks-by-autonomously-closing-the-gaps-they-target.html