Pada 15 Oktober 2026, FIDO Alliance merilis Passkey Index 2026. Temuan utamanya: passkey sudah lewat tahap "tersedia" dan mulai dipakai rutin. Rata-rata, 36% login yang berhasil di perusahaan peserta kini memakai passkey, naik dari sekitar 26% pada indeks tahun lalu. Pesertanya bukan nama kecil: antara lain Amazon, Google, Microsoft, PayPal, Shopify, TikTok, WhatsApp, Mercari, dan JP Morgan Chase.
Dua hari sebelumnya, Dashlane menerbitkan laporan Passkey Power 20 dengan nada yang lebih tajam. Bahkan di domain dengan pemakaian passkey tertinggi yang mereka ukur, yaitu Google, hanya 28% login yang memakai passkey. Artinya sekitar tujuh dari sepuluh login masih lewat jalur lama. Kesimpulan mereka: mendukung passkey sudah bukan pembeda lagi. Yang membedakan adalah keberanian menjadikannya jalur utama.
Bagi bisnis digital, ini bukan sekadar urusan tim keamanan. Login adalah pintu masuk ke checkout, saldo, dan data pelanggan. Setiap login yang gagal adalah calon pelanggan yang pergi.
Apa itu passkey, singkatnya
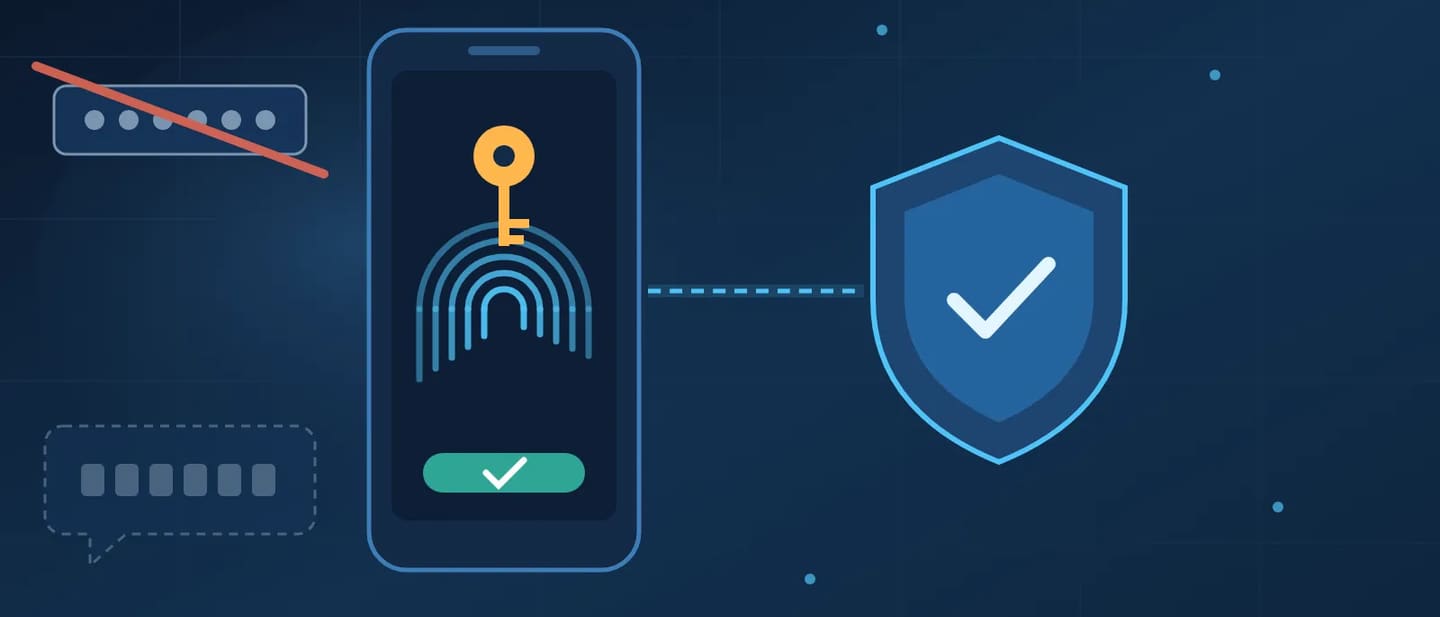
Passkey adalah kredensial digital berbasis standar FIDO dan W3C yang menggantikan password. Saat pengguna membuat passkey, perangkatnya membuat sepasang kunci. Menurut dokumentasi Google untuk developer, server hanya menyimpan kunci publik, sehingga data yang bocor dari server jauh kurang berharga bagi penyerang. Pengguna cukup membuka kunci perangkat dengan sidik jari, wajah, atau PIN. Data biometrik tidak pernah meninggalkan perangkat.
Yang paling penting: passkey terikat pada identitas situs atau aplikasi yang membuatnya. Browser dan sistem operasi memastikan passkey hanya bisa dipakai di situs aslinya. Jadi pengguna tidak bisa "tertipu" memasukkan passkey di situs palsu, seperti yang sering terjadi dengan password dan kode OTP.
Apa kata data terbaru
Passkey Index 2026 disusun dari data 15 perusahaan konsumen yang dikompilasi pada 21 September 2026. Angkanya rata-rata antarpeserta, jadi perlu dibaca sebagai gambaran arah, bukan patokan pasti untuk setiap bisnis. Beberapa temuan yang relevan:
- Login lebih sering berhasil. Tingkat keberhasilan login dengan passkey 93%, dibanding 78% untuk password dan MFA tradisional seperti OTP SMS atau aplikasi autentikator.
- Lebih cepat. Login dengan passkey rata-rata 2,8 kali lebih cepat dan menghemat sekitar 27 detik per login, menurut sembilan peserta yang mengukurnya.
- Phishing turun. Delapan dari delapan peserta yang mengukur phishing melaporkan serangan phishing yang berhasil berkurang sejak passkey diterapkan.
- Biaya OTP SMS turun. Empat peserta yang memberi data penghematan semuanya melaporkan biaya OTP SMS turun, dengan nilai tahunan dari sekitar 1 juta dolar AS hingga ratusan juta dolar AS, tergantung skala.
- Desain alur menentukan. Dua peserta mengaku alur login mereka masih menampilkan password atau OTP sebelum menawarkan passkey, bahkan kepada pengguna yang sudah punya passkey. Salah satunya memperkirakan, menawarkan passkey lebih dulu bisa menggandakan porsi login dengan passkey.
Sembilan dari 13 peserta yang menjawab berencana menyediakan akun tanpa password dalam 12 bulan ke depan.
Data Dashlane menunjukkan pola yang sama dari sisi pengguna. Login dengan passkey oleh pengguna Dashlane mencapai 2,5 juta per bulan, hampir dua kali lipat dibanding tahun lalu, dan 57% penggunanya kini menyimpan setidaknya satu passkey. Pertumbuhan tercepat ada di layanan yang menyimpan uang atau data sensitif: keuangan, pembayaran, kesehatan swasta, serta aplikasi HR dan penggajian.
Masalahnya bukan teknologi, tapi pintu belakang
Laporan Dashlane mencatat tidak satu pun dari sepuluh domain teratas mewajibkan passkey. Mereka memakai bujukan: menaruh passkey di tempat yang terlihat, menjual manfaat kecepatan, dan perlahan menghapus metode lemah seperti kode sekali pakai. Cara ini berhasil, tetapi ada batasnya.
Selama password dan OTP SMS masih tersedia sebagai jalur cadangan, penyerang akan memilih jalur itu. Dashlane merumuskannya dengan jelas: passkey yang ditawarkan berdampingan dengan password hanya mengurangi sedikit risiko, sedangkan passkey yang menggantikan password mengurangi banyak risiko.
Kekhawatiran lama soal terkunci di satu ekosistem juga mulai terjawab. Menurut Dashlane, iOS 26 mendukung pemindahan passkey antara Apple Passwords dan pengelola kredensial pihak ketiga lewat Credential Exchange, dan Google Password Manager di Android menyusul pada 2026.
Ada pula sudut baru: agen AI. Ketika agen mulai melakukan transaksi atas nama pengguna, bisnis perlu tahu siapa yang memberi wewenang. CEO FIDO Alliance, Andrew Shikiar, dikutip Dashlane menyebut autentikasi terbuka yang tahan phishing sebagai cara memberi kepercayaan pada transaksi yang dijalankan agen. Kami pernah membahas sisi lain soal ini, yaitu batas akses untuk agen AI.
Apa artinya bagi bisnis di Indonesia
Banyak aplikasi di Indonesia, dari e-commerce, fintech, hingga aplikasi loyalitas ritel, masih bergantung pada password plus OTP lewat SMS atau WhatsApp. Kode OTP bisa diminta penipu lewat rekayasa sosial, biayanya terus berjalan per pengiriman, dan pengiriman yang gagal membuat pelanggan batal login. Passkey tidak menyelesaikan semua masalah, tetapi menutup salah satu celah yang paling sering dipakai.
Enam langkah praktis yang bisa dimulai:
- Ukur alur login Anda sekarang. Catat tingkat keberhasilan login, jumlah dan biaya OTP per bulan, tiket reset password, dan kasus pengambilalihan akun. Tanpa angka awal, Anda tidak bisa membuktikan hasilnya. Biaya OTP juga perlu pemilik anggaran yang jelas, seperti yang kami bahas dalam FinOps untuk organisasi.
- Mulai dari akun yang paling berharga. Akun dengan saldo atau metode pembayaran, akun merchant, dan panel admin internal. Di sinilah phishing paling merugikan.
- Jadikan passkey jalur pertama, bukan menu tersembunyi. Tawarkan pembuatan passkey tepat setelah login atau transaksi berhasil, dan tampilkan passkey sebelum password bagi pengguna yang sudah punya. Data FIDO menunjukkan urutan tampilan saja bisa sangat berpengaruh.
- Rancang pemulihan akun dengan serius. Jika "lupa passkey" berujung pada OTP SMS saja, penyerang tinggal menyerang jalur pemulihan. Tentukan verifikasi tambahan untuk pemulihan dan perubahan data sensitif seperti nomor ponsel atau rekening tujuan.
- Kurangi jalur cadangan secara bertahap. Misalnya akun baru tanpa password, OTP hanya untuk pengguna yang belum punya passkey, lalu pantau dampaknya terhadap tiket dukungan dan konversi.
- Jangan lupa akun karyawan. Laporan State of Passkeys 2026 dari FIDO mencatat 57% organisasi masih memakai password sebagai cara utama karyawan login. Konsol cloud, repositori kode, dan sistem HR layak diprioritaskan.
Peran MarkasDev
MarkasDev bekerja sebagai Technology Partner untuk keandalan operasional, dalam tiga fase:
- Diagnose: memetakan alur login dan pemulihan akun, biaya OTP, titik gagal, dan jalur cadangan yang masih bisa dipakai penyerang, lalu menyusun urutan prioritas.
- Deliver: menerapkan passkey di web dan aplikasi mobile, merombak alur pemulihan, serta menambahkan pengukuran, dengan milestone dan kriteria penerimaan tertulis.
- Operate: retainer dengan SLA dan monitoring, termasuk memantau tingkat keberhasilan login, biaya OTP, dan anomali pengambilalihan akun. Bedanya dengan sekadar perbaikan saat rusak kami jelaskan dalam Maintenance vs Operate.
Jika login dan OTP masih menjadi sumber keluhan pelanggan atau biaya yang terus naik, jadwalkan sesi Diagnose untuk memetakan jalan menuju login tanpa password.
Sumber
- FIDO Alliance, "Passkey Index 2026" (15 Oktober 2026): https://fidoalliance.org/passkey-index-2026/
- FIDO Alliance, "Passkey Index October 2026" (PDF lengkap): https://fidoalliance.org/wp-content/uploads/2026/10/Passkey-Index-October-2026.pdf
- Dashlane, "The 2026 Dashlane Passkey Power 20" (13 Oktober 2026): https://www.dashlane.com/blog/passkey-report-2026
- FIDO Alliance, "Five Billion Passkeys: A Milestone, Not a Finish Line" (7 Mei 2026): https://fidoalliance.org/five-billion-passkeys-a-milestone-not-a-finish-line/
- Google for Developers, "Passkeys" (diperbarui 1 Oktober 2026): https://developers.google.com/identity/passkeys