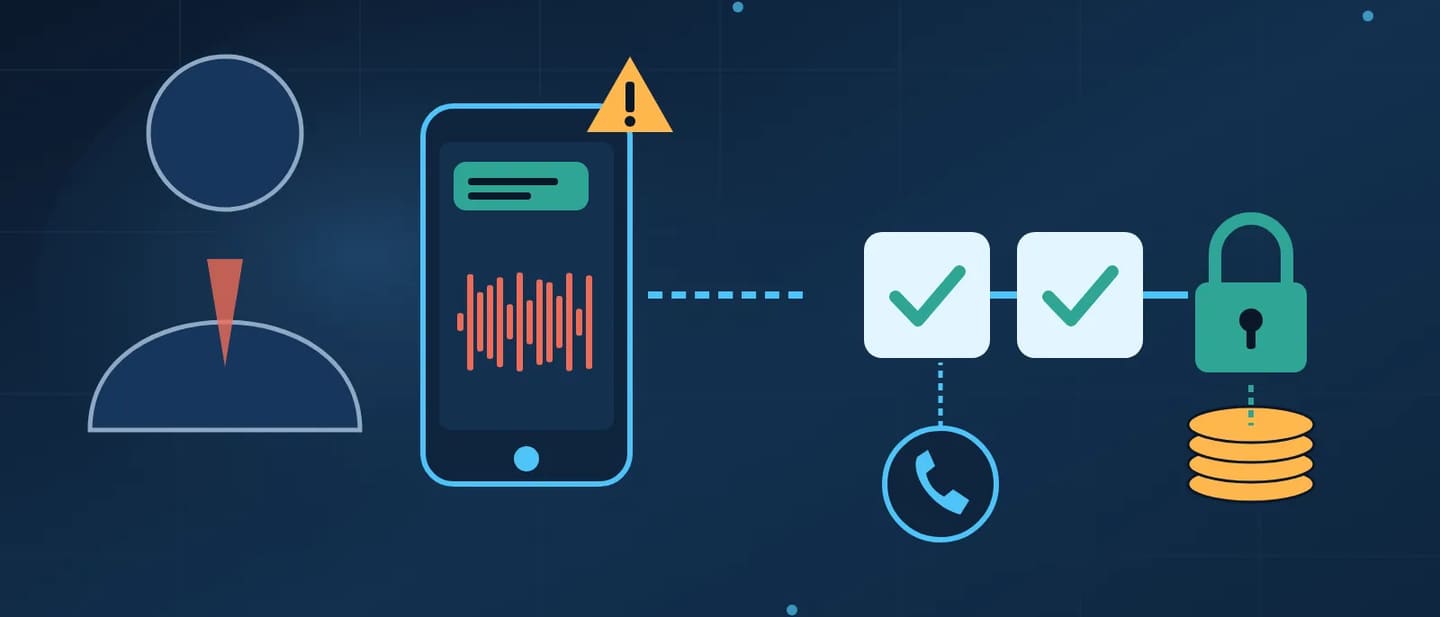
Pesannya datang lewat WhatsApp. Pengirimnya tampak seperti Carlo Messina, CEO grup perbankan Italia Intesa Sanpaolo. Penerimanya Paolo Molesini, yang saat itu menjabat chair Fideuram, unit private banking grup tersebut. Isinya permintaan bantuan mendesak untuk sebuah transaksi di luar negeri. Lalu menyusul telepon dari "pengacara senior" sebuah firma hukum yang terkait, dengan suara yang ternyata hasil kloning AI.
Menurut laporan Reuters yang dikutip Biometric Update pada 15 Oktober 2026, Molesini percaya permintaan itu asli dan menginstruksikan bagian keuangannya mengatur serangkaian transfer ke rekening luar negeri, terutama di Tiongkok dan Hong Kong. Totalnya 95 juta euro, sekitar 108 juta dolar AS. Sekitar 53 juta euro berhasil dipulihkan. Sisanya sudah dipindahkan ke luar negeri dan dikonversi ke mata uang kripto.
Kasus ini penting bukan karena teknologinya canggih. Penting karena yang dibobol bukan server, melainkan rantai perintah pembayaran.
Polanya sudah berulang
Fideuram bukan kasus pertama. Laporan deepfake identifAI yang dirangkum SecurityBrief pada 14 Oktober 2026 mencatat beberapa contoh lain. Di Arup, seorang staf keuangan mentransfer HKD 200 juta (sekitar 25,6 juta dolar AS) dalam 15 transaksi setelah ikut panggilan video yang semua pesertanya, termasuk CFO, ternyata palsu. Di Ferrari, pelaku diduga memakai kloning suara CEO lewat pesan suara WhatsApp untuk meminta transaksi lindung nilai mata uang yang tidak sah. Di ABN AMRO, pelaku membuka 46 rekening palsu dengan memanipulasi identitas dan mengakali uji liveness sebelum terdeteksi.
Angka dari laporan yang sama menunjukkan arah ancamannya:
- Sintesis video mencakup 42,7% kasus penipuan deepfake yang diamati, dan kloning suara 21,9%. Gabungannya 64,6%.
- Penipuan identitas mencakup 17,6% insiden, dan media sintetis menyebabkan 1 dari setiap 100 kegagalan pemeriksaan verifikasi identitas di dunia.
- Bahan mentahnya diambil dari media sosial. X tercatat untuk 42,1% aktivitas pengintaian dan LinkedIn 14,5%, dari video wawancara, podcast, dan penampilan publik para eksekutif.
Kate Burns dari identifAI merangkumnya dengan lugas: "Fraud used to need your password. Now it needs your face and a few seconds of your voice - and for most people, both are already online."
Kebanyakan perusahaan merasa siap, tapi belum tentu bisa menahan dana
Survei Certos, unit pencegahan fraud Early Warning Services, terhadap 230 pimpinan keuangan senior (dilaporkan Payments Dive, 8 Oktober 2026) memberi gambaran dari sisi korporasi. Responden berasal dari perusahaan Fortune 500, perusahaan rintisan yang didanai modal ventura, dan lembaga nirlaba, bukan bank atau fintech.
- 81% mengaku perusahaannya mengalami percobaan penipuan yang melibatkan, atau tampak melibatkan, konten atau teknik AI dalam setahun terakhir.
- Kekhawatiran terbesar adalah pengalihan pembayaran (43%), disusul kontrol yang tertinggal atau celah deteksi (38%). Peniruan eksekutif dengan deepfake disebut 21% responden.
- 84% menilai penipuan berbasis AI lebih sulit dideteksi. Sebanyak 87% merasa siap, tetapi hanya separuh yang yakin bisa mengenali upaya penipuan sebelum uang keluar dari organisasi.
Celah antara "merasa siap" dan "bisa menahan dana" itulah intinya. Detektor deepfake bisa membantu, tetapi pertahanan yang paling bisa diandalkan adalah proses: siapa boleh meminta pembayaran, lewat kanal apa, dan siapa yang harus memeriksa sebelum uang berpindah.
Apa artinya bagi bisnis di Indonesia
Di banyak perusahaan, dari distributor dan pabrik sampai startup dan klinik swasta, perintah kerja sehari-hari memang berjalan lewat WhatsApp dan telepon. Itu praktis. Risikonya muncul ketika pesan dari "Pak Direktur" cukup untuk membuat staf keuangan mengirim dana, terutama saat pesannya mendesak, rahasia, dan di luar jam kerja. Foto dan video direksi di LinkedIn, Instagram, dan YouTube sudah cukup sebagai bahan kloning.
Tujuh langkah yang bisa dimulai minggu ini:
- Tulis aturan bahwa pesan atau panggilan tidak pernah cukup untuk transfer. Tetapkan ambang nominal sendiri. Di atas ambang itu, permintaan pembayaran harus masuk lewat sistem resmi (ERP, aplikasi pengadaan, atau formulir internal) dengan dokumen pendukung, siapa pun pengirimnya.
- Verifikasi balik lewat kanal kedua yang sudah terdaftar. Telepon balik ke nomor yang ada di direktori internal, bukan nomor yang dipakai pengirim. Untuk direksi, sepakati kata atau pertanyaan verifikasi yang tidak pernah muncul di media sosial.
- Wajibkan dua orang menyetujui di internet banking dan ERP. Pisahkan pembuat dan penyetuju transaksi, dan pastikan penyetuju bukan orang yang sedang ditekan oleh "permintaan mendesak" itu.
- Perketat rekening penerima baru dan perubahan rekening vendor. Beri masa tahan dan verifikasi independen untuk rekening yang baru pertama kali dipakai, terutama di luar negeri. Catat setiap perubahan data rekening vendor dan tinjau rutin. Jejak data yang rapi juga memudahkan rekonsiliasi, seperti kami bahas dalam pengecekan ulang rekonsiliasi pembayaran.
- Latih tim dengan tanda bahaya yang konkret. Mendesak, rahasia, melewati prosedur, dan tujuan luar negeri adalah kombinasi yang patut dicurigai. Libatkan staf keuangan, sekretaris direksi, dan siapa pun yang memegang token bank, lalu jalankan simulasi sesekali.
- Amankan akun yang dipakai untuk memberi perintah. Akun email dan WhatsApp eksekutif yang diambil alih membuat penipuan jauh lebih meyakinkan. Gunakan autentikasi yang tahan phishing seperti passkey untuk akun penting.
- Jangan beri agen AI atau otomasi hak bayar dari input yang belum terverifikasi. Laporan identifAI menyoroti bahwa media palsu dan input palsu bisa memengaruhi agen AI sebelum pembayaran sampai ke bank. Batasi hak eksekusi dan wajibkan persetujuan manusia, sejalan dengan prinsip batas akses untuk agen AI.
Siapkan juga langkah darurat: siapa menghubungi bank, dalam berapa menit, dan data apa yang dibutuhkan untuk meminta pemblokiran atau penarikan dana. Di kasus Fideuram, sebagian dana bisa dipulihkan, sebagian lain sudah terlanjur berpindah ke kripto.
Peran MarkasDev
MarkasDev bekerja sebagai Technology Partner, dengan tiga fase:
- Diagnose: memetakan alur permintaan dan persetujuan pembayaran di sistem dan kanal yang benar-benar dipakai, termasuk WhatsApp, email, internet banking, dan ERP, lalu menandai titik di mana satu pesan bisa memindahkan dana.
- Deliver: membangun alur persetujuan di sistem, verifikasi perubahan rekening vendor, log audit, dan batas hak untuk otomasi atau agen AI, dengan kriteria penerimaan tertulis.
- Operate: retainer dengan SLA dan monitoring untuk menjaga kontrol tetap jalan, meninjau log, dan memperbarui skenario latihan. Perbedaannya dengan sekadar perbaikan kami jelaskan di Maintenance vs Operate.
Jika Anda belum yakin satu pesan suara "dari direktur" tidak bisa memindahkan uang perusahaan Anda, jadwalkan sesi Diagnose untuk memeriksa alur pembayarannya.
Sumber
- Biometric Update, "Italian bank loses $108M to AI messaging fraud, as identifAI warns of deepfake threat" (15 Oktober 2026, mengutip Reuters): https://www.biometricupdate.com/202610/italian-bank-loses-108m-to-ai-messaging-fraud-as-identifai-warns-of-deepfake-threat
- SecurityBrief, "Deepfake fraud market hits USD $40 billion, report says" (14 Oktober 2026): https://securitybrief.news/story/deepfake-fraud-market-hits-usd-40-billion-report-says
- Payments Dive, "Finance leaders fight deepfakes" (8 Oktober 2026): https://www.paymentsdive.com/news/finance-leaders-fight-deepfakes-Certos-fraud-prevention/832475/