Saat tim Anda menempelkan kontrak, data pelanggan, atau kode sumber ke model AI, ada satu pertanyaan yang dulu jarang masuk rapat pengadaan: setelah jawaban keluar, apakah prompt itu masih disimpan, di mana, berapa lama, dan siapa yang memegang kuncinya? Sepanjang pertengahan 2026, pertanyaan itu berubah dari catatan kaki di syarat layanan menjadi bahan negosiasi antara penyedia model AI terbesar dan pelanggan korporatnya.
Bagi pimpinan dan pengelola operasional di Indonesia, perubahan ini penting karena menggeser sebagian tanggung jawab ke pihak pengguna. Kendali yang lebih besar datang bersama pekerjaan yang lebih banyak.
Apa yang terjadi sejak Juni 2026
Anthropic mengumumkan bahwa mulai 9 Juni 2026, prompt dan output dari model yang mereka sebut covered models, yaitu kelas Mythos dan model sejenis yang ditetapkan kemudian, disimpan selama 30 hari untuk kerja keamanan, di semua platform tempat model itu tersedia. Menurut halaman Privacy Center Anthropic, aturan ini berdampak pada organisasi yang sebelumnya memakai zero data retention (ZDR), yaitu pengaturan di mana prompt dan respons tidak disimpan setelah diproses. Alasannya: sebagian serangan baru terlihat bila banyak permintaan dianalisis bersama, misalnya percobaan jailbreak yang mengirim ratusan variasi prompt.
Reaksi pasar keras. Fortune melaporkan banyak perusahaan menolak kebijakan itu karena khawatir data dan kekayaan intelektualnya bocor. Dua jawaban kemudian muncul dengan pola yang mirip:
- OpenAI, 19 Agustus 2026, memperkenalkan Private Safety Processing (PSP) agar tetap bisa menawarkan ZDR. Menurut pengumuman OpenAI, konten pelanggan tetap berada di infrastruktur yang dikendalikan pelanggan, sistem otomatis mencari pola penyalahgunaan lintas interaksi, dan OpenAI hanya menerima sinyal terbatas tentang jenis aktivitasnya. Peluncuran bertahap dimulai 22 September 2026.
- Anthropic, 1 September 2026, mengumumkan Enterprise Frontier Safeguards (EFS). Menurut pengumuman Anthropic, data aktivitas untuk pemantauan disimpan di akun cloud milik pelanggan (Amazon S3, Azure Blob Storage, atau Google Cloud Storage) dengan kunci enkripsi, kebijakan akses, dan log audit milik pelanggan. Temuan dikirim langsung ke tim pelanggan, tanpa perlu ditinjau manusia di Anthropic. EFS diluncurkan bertahap mulai musim gugur ini, dan pelanggan yang memenuhi syarat mendapat ZDR untuk Fable 5 dan Fable 5.1 sambil menunggu.
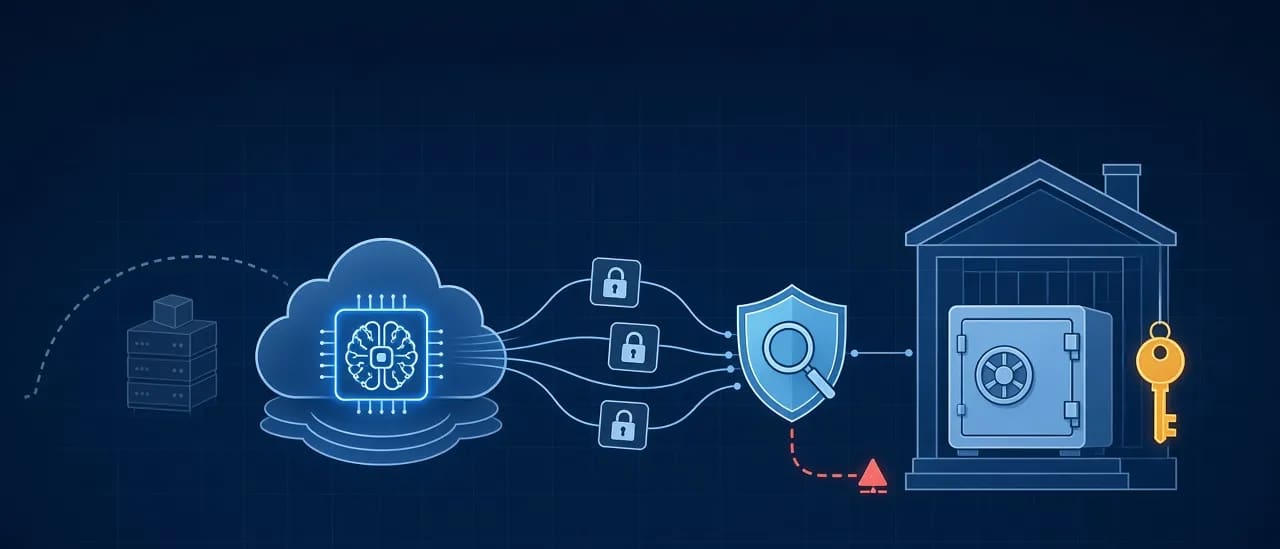
Polanya: data di rumah Anda, deteksi tetap jalan
|
OpenAI: ZDR dengan PSP |
Anthropic: EFS |
| Lokasi data |
Penyimpanan cloud pelanggan, per region |
Akun cloud pelanggan (S3, Azure Blob, GCS) |
| Kunci |
Enkripsi ganda; lapisan luar memakai kunci pelanggan (EKM, disarankan) |
Kunci enkripsi milik pelanggan (opsional) |
| Masa simpan |
Minimal 30 hari, diatur lewat lifecycle rule |
Jendela pantau bergulir |
| Temuan |
Sinyal terbatas ke OpenAI; pelanggan menyelidiki |
Dikirim ke tim pelanggan |
| Status |
Bertahap sejak 22 September 2026 |
Bertahap mulai musim gugur 2026 |
Keduanya menjawab dilema yang sama: penyedia butuh riwayat interaksi untuk mendeteksi penyalahgunaan, sementara pelanggan, terutama di sektor teregulasi, tidak ingin riwayat itu tinggal di server pihak lain.
Kendali datang bersama tanggung jawab
Di sinilah detail operasional mulai penting. Panduan teknis OpenAI mewajibkan pelanggan mendaftarkan dan memvalidasi penyimpanan untuk setiap project dan lokasi residensi data, menyimpan rekaman terenkripsi minimal 30 hari, menjaga izin penyimpanan dan kunci tetap benar, memperbaiki konfigurasi saat diberi tahu, dan menanggapi pemberitahuan soal dugaan penyalahgunaan. Panduan itu juga mengingatkan bahwa status "Validated" hanya mencatat satu pemeriksaan yang berhasil, bukan jaminan penyimpanan tetap sehat. Satu lagi yang mudah terlewat: PSP berlaku per project, jadi seluruh lalu lintas API di project itu ikut aturan yang sama.
EFS tidak dipungut biaya oleh Anthropic, tetapi penyedia cloud pelanggan tetap menagih penyimpanan, baca-tulis, dan egress. Seorang CISO yang dikutip Fortune merangkumnya dengan tepat: Anda menukar kendali dengan tanggung jawab. Karena itu sebagian perusahaan memilih jalur campuran: model penyedia besar untuk sebagian pekerjaan, model terbuka di lingkungan sendiri untuk data yang paling sensitif.
Apa artinya bagi organisasi di Indonesia
Banyak organisasi di Indonesia memakai AI lewat akun individu atau langganan tim tanpa pernah memeriksa setelan retensinya. Tiga hal perlu dicatat.
Pertama, tanggung jawab tetap di Anda. Dalam UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, Pasal 51 menyebut prosesor wajib memproses data berdasarkan perintah pengendali, dan pemrosesan itu termasuk tanggung jawab pengendali. Bila penyedia AI memproses data pribadi pelanggan Anda, organisasi Anda tetap pihak yang harus menjelaskan.
Kedua, "disimpan di cloud Anda" belum tentu berarti "disimpan di Indonesia". Untuk Azure, panduan OpenAI meminta region penyimpanan AS atau Uni Eropa yang disetujui; untuk AWS tanpa residensi data, region yang disarankan adalah us-west-1. Itu berarti data tetap keluar wilayah, dan Pasal 56 UU PDP berlaku: negara penerima harus punya pelindungan setara atau lebih tinggi, atau ada pelindungan yang memadai dan mengikat, atau ada persetujuan subjek data.
Ketiga, sinyal penyalahgunaan butuh penerima. Bila temuan dikirim ke tim Anda, harus jelas siapa yang membacanya, dalam berapa lama, dan apa langkah selanjutnya. Ini sejalan dengan prinsip yang kami bahas di Agen AI butuh batas akses.
Langkah praktis yang bisa dimulai minggu ini:
- Petakan alur data ke AI. Alat apa yang dipakai, lewat akun apa, data jenis apa yang masuk, dan setelan retensinya.
- Klasifikasikan per kasus pakai, bukan per vendor. Tentukan mana yang boleh ke API penyedia besar dengan ZDR, mana yang wajib tetap di model yang Anda jalankan sendiri.
- Pisahkan project atau workspace. Pekerjaan dengan aturan retensi berbeda sebaiknya tidak berbagi project.
- Tetapkan region, kunci, dan lifecycle rule secara tertulis, lalu cek kesesuaiannya dengan Pasal 56.
- Masukkan sinyal penyalahgunaan ke proses insiden, lengkap dengan pemilik dan tenggat respons.
- Pantau terus. Validasi ulang penyimpanan, periksa log akses, dan catat perubahan kebijakan penyedia.
Di MarkasDev, pekerjaan ini kami bagi menjadi tiga fase. Diagnose memetakan alur data, klasifikasi, dan celah kepatuhan sebelum anggaran dikunci. Deliver membangun gateway, pemisahan project, dan penyimpanan dengan kunci Anda, dalam milestone dengan kriteria penerimaan tertulis, sebagai bagian dari layanan Implementasi AI. Operate menjaga validasi penyimpanan, kunci, dan penanganan sinyal di bawah SLA.
Jika organisasi Anda sudah memakai AI tetapi belum yakin ke mana datanya pergi, ajukan Diagnose lewat halaman kontak. Kami mulai dari alat yang sudah dipakai tim Anda hari ini.
Sumber