Dalam dua minggu terakhir, vendor besar berlomba menawarkan agen AI untuk kantor. Pada 25 September 2026, Microsoft menyatukan Chat, Cowork, Code, dan Autopilot dalam satu Copilot, lengkap dengan plugin registry terpadu dan kontrol biaya untuk beban kerja agen, menurut InfoWorld. Empat hari kemudian, OpenAI memperkenalkan dots, agen yang selalu aktif dan bisa tersambung ke lebih dari 4.000 aplikasi lewat ekosistem plugin, termasuk pratinjau specialist dots yang punya identitas dan kredensial sendiri di dalam organisasi.
Bagi pimpinan dan manajer operasional, pertanyaan pentingnya bukan agen mana yang paling pintar. Pertanyaannya: ketika agen mulai tersambung ke sistem inti Anda, lewat standar apa sambungan itu dibuat, dan apakah Anda masih bisa berganti vendor tanpa membangun ulang semuanya?
Agen AI bisa diganti dalam hitungan minggu. Integrasi ke sistem inti biasanya bertahan bertahun-tahun. Yang perlu dijaga adalah lapisan integrasinya.
Apa yang terjadi: dua standar agen kini satu atap
Ada dua protokol terbuka yang paling sering muncul dalam percakapan agen AI.
- Model Context Protocol (MCP) mengatur cara agen tersambung ke alat, data, dan aplikasi.
- Agent2Agent (A2A) mengatur cara agen dari framework atau vendor berbeda saling menemukan, menyerahkan tugas, dan bertukar hasil.
Pada 17 Agustus 2026, Agentic AI Foundation (AAIF) di bawah Linux Foundation mengumumkan A2A bergabung sebagai proyek yang dinaungi, berdampingan dengan MCP, AGENTS.md, goose, dan agentgateway. Blog resmi A2A menyebut A2A diterima sebagai proyek tahap Growth.
Beberapa fakta dari kedua sumber tersebut:
- A2A diluncurkan Google pada April 2025, lalu diserahkan ke Linux Foundation bersama organisasi pendiri seperti AWS, Cisco, Microsoft, Salesforce, SAP, dan ServiceNow.
- Spesifikasi stabil A2A v1.0 rilis Maret 2026, dengan negosiasi versi, multi-tenancy, dan agent card bertanda tangan untuk verifikasi identitas secara kriptografis.
- A2A didukung lebih dari 150 organisasi. Google Cloud, Azure AI Foundry, dan AWS Bedrock AgentCore sudah menyediakan dukungan A2A.
| Lapisan |
Standar |
Pertanyaan yang dijawab |
| Agen ke alat dan data |
MCP |
Bagaimana agen membaca dan memakai sistem Anda? |
| Agen ke agen |
A2A |
Bagaimana agen vendor A menyerahkan tugas ke agen vendor B? |
| Lalu lintas dan kontrol |
agentgateway |
Di mana routing, kebijakan, dan observabilitas dipasang? |
| Instruksi proyek |
AGENTS.md |
Bagaimana aturan kerja disampaikan ke agen? |
MCP 2026-07-28: standar yang berani berubah
Pada 28 Juli 2026, pengelola MCP merilis spesifikasi versi 2026-07-28. Mereka mencatat SDK Tier 1 diunduh hampir setengah miliar kali per bulan. Perubahan yang paling relevan untuk organisasi:
- *Inti protokol menjadi stateless. Sesi tingkat protokol dan handshake awal dihapus, sehingga setiap permintaan bisa dilayani instans server mana pun di belakang load balancer* biasa.
- Header `Mcp-Method` dan `Mcp-Name` wajib. Gateway, pembatas laju, atau WAF bisa merutekan dan mengotorisasi permintaan tanpa membongkar isi JSON.
- Otorisasi diperketat. Klien wajib memvalidasi parameter
iss (RFC 9207), kredensial terikat pada server otorisasi yang menerbitkannya, dan Dynamic Client Registration dinyatakan usang dan diarahkan ke Client ID Metadata Documents. - Kebijakan deprecation formal. Fitur usang tetap berjalan minimal 12 bulan. Roots, Sampling, dan Logging kini berstatus usang; catatan perubahan menyarankan logging lewat
stderr atau OpenTelemetry.
Pengelola MCP juga terus terang soal biayanya: ada ongkos migrasi, terutama bagi pengembang yang bergantung pada pengenal sesi.
Pada 14 September 2026, Linux Foundation meluncurkan sertifikasi MCPA. Porsi terbesar kedua ujiannya, 24 persen, adalah keamanan dan tata kelola. Ini sinyal bahwa batas kepercayaan, izin, dan kontrol risiko dianggap bagian inti dari kompetensi, bukan tambahan.
Fakta, tafsir, dan batasnya
Faktanya, standar agen kini dikelola yayasan netral, dan spesifikasinya cukup matang untuk dipakai di produksi. Tafsir kami: ini menurunkan satu jenis risiko, yaitu protokol yang mengikuti keputusan produk satu vendor.
Namun standar terbuka tidak otomatis membuat Anda bebas pindah. Aturan bisnis, data konteks, izin, dan riwayat kerja agen tetap tinggal di platform yang Anda pilih. Rilis MCP terbaru juga menunjukkan bahwa standar pun bisa berubah secara mendasar. Bedanya, kini perubahan itu diumumkan dengan jendela waktu yang jelas, sehingga bisa direncanakan.
Apa artinya bagi organisasi di Indonesia
Banyak organisasi di Indonesia, dari pemda, rumah sakit, BPR, sampai perusahaan logistik, akan bertemu agen AI lewat produk yang sudah mereka pakai, bukan lewat proyek AI khusus. Karena itu keputusan arsitekturnya sering diambil tanpa sadar. Enam langkah praktis berikut membantu menjaga kendali.
- Inventaris semua sambungan agen. Catat alat AI yang sudah tersambung ke email, dokumen, ERP, SIMRS, core banking, atau WMS. Untuk setiap sambungan: lewat MCP, plugin khusus vendor, atau API buatan sendiri, dan siapa pemilik kredensialnya. Ini pekerjaan tahap Diagnose yang biasanya mengungkap lebih banyak sambungan daripada yang tercatat.
- Masukkan standar ke dokumen pengadaan. Tanyakan versi MCP dan A2A yang didukung, apakah konfigurasi agen bisa diekspor, dan apakah identitas agen bisa dikelola lewat sistem identitas Anda sendiri.
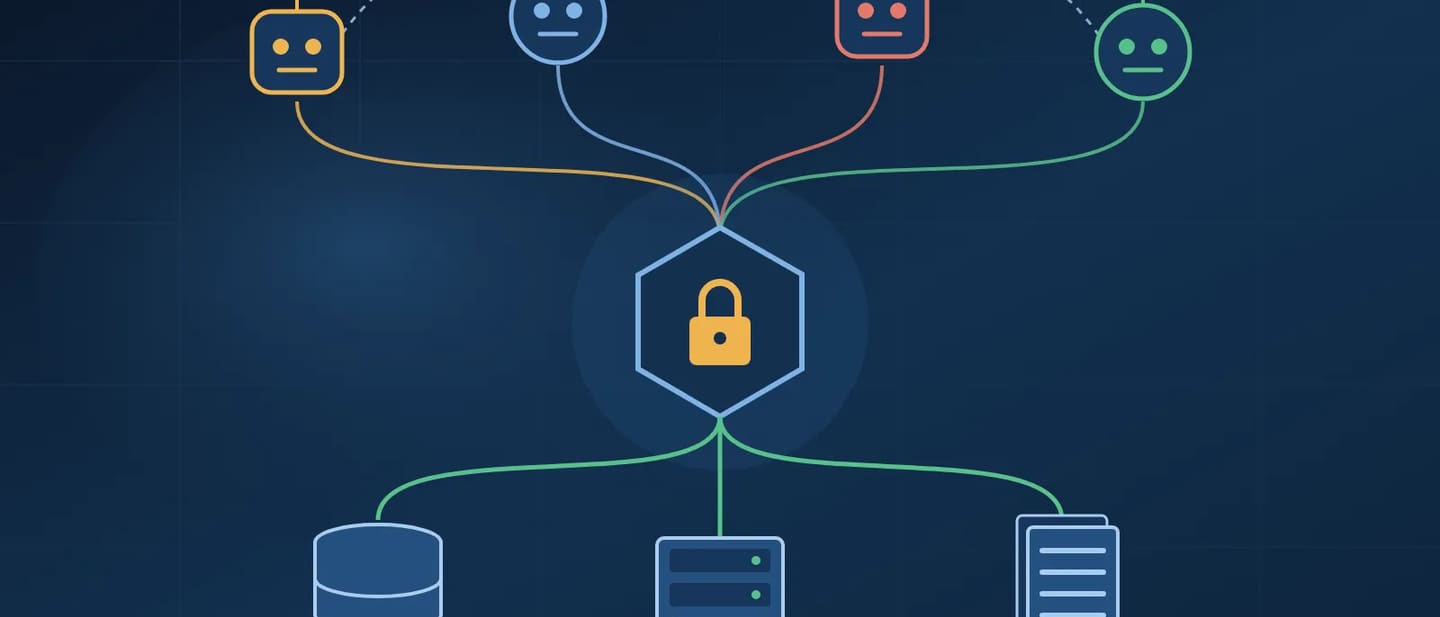
- Miliki lapisan integrasi sendiri. Buka sistem inti lewat API atau server MCP yang Anda kelola, di belakang gateway dengan otorisasi dan log. Agen dari vendor mana pun lewat pintu yang sama. Ini inti layanan integrasi sistem dan API.
- Tulis kriteria penerimaan yang bisa diuji. Di tahap Deliver, contoh kriterianya: agen dari dua vendor berbeda bisa memakai server MCP yang sama tanpa perubahan kode, setiap pemanggilan alat tercatat dengan identitas agen, dan validasi
iss aktif. - Pantau versi dan masa deprecation. Di tahap Operate, catat versi spesifikasi dan SDK yang dipakai setiap sambungan, pasang pengingat sebelum jendela 12 bulan habis, dan pindahkan logging ke OpenTelemetry.
- Tetap batasi akses. Standar memudahkan sambungan, bukan membuatnya aman. Prinsip izin minimum yang kami bahas di artikel agen AI butuh batas akses tetap berlaku.
Bagaimana MarkasDev membantu
- Diagnose: memetakan sambungan agen dan sistem inti, lalu merumuskan keputusan arsitektur dan kriteria pengadaan.
- Deliver: membangun lapisan integrasi atau server MCP dalam milestone dengan kriteria penerimaan tertulis, bagian dari layanan implementasi AI.
- Operate: memantau gateway, log, versi spesifikasi, dan biaya pemakaian dengan SLA yang disepakati.
Jika organisasi Anda mulai memakai agen AI dan ingin memastikan tidak terkunci di satu vendor, ajukan Diagnose lewat halaman kontak. Kami mulai dari peta sambungan yang sudah ada, bukan dari pilihan vendor.
Sumber