Hampir setiap pengelola sistem di pemerintah daerah pernah mengalami ini: dinas lain meminta data, permintaan itu tertahan berminggu-minggu karena menunggu nota kesepahaman, lalu data yang akhirnya dikirim lewat spreadsheet ternyata memakai kode wilayah dan nama unit yang berbeda. Angkanya tidak cocok, rapat koordinasi diulang, dan keputusan tertunda.
Pada Selasa, 6 Oktober 2026, DPR menyetujui RUU Satu Data Indonesia (SDI) untuk disahkan menjadi undang-undang. Bagi pimpinan dan pengelola operasional di pemda, BUMD, rumah sakit daerah, dan organisasi yang bertukar data dengan pemerintah, pertanyaan pentingnya bukan lagi apakah aturan ini datang, melainkan pekerjaan teknis apa yang ikut datang bersamanya.
Apa yang disetujui DPR
Persetujuan diambil dalam Rapat Paripurna ke-9 Masa Persidangan I Tahun Sidang 2026-2027, setelah seluruh fraksi menyatakan setuju. Menurut laporan Ketua Panja Sturman Panjaitan, RUU yang merupakan usul inisiatif DPR ini terdiri atas 20 bab dan 141 pasal. Pemerintah mengajukan 1.338 daftar inventarisasi masalah (DIM) untuk batang tubuh dan 829 DIM untuk penjelasan.
Poin-poin yang dibacakan dalam laporan Panja, sebagaimana dirangkum detikcom dan ANTARA, antara lain:
- Data Dasar Nasional (DDN) dikuasai negara dan menjadi rujukan utama untuk perencanaan pembangunan, kebijakan fiskal dan penganggaran, serta distribusi bantuan sosial. DDN dikelompokkan dalam enam klaster dan diklasifikasikan menjadi data terbuka, terbatas, dan tertutup.
- Standar data, metadata, kode referensi dan/atau data induk, serta sistem katalog data nasional wajib diterapkan oleh seluruh produsen data dan wali data.
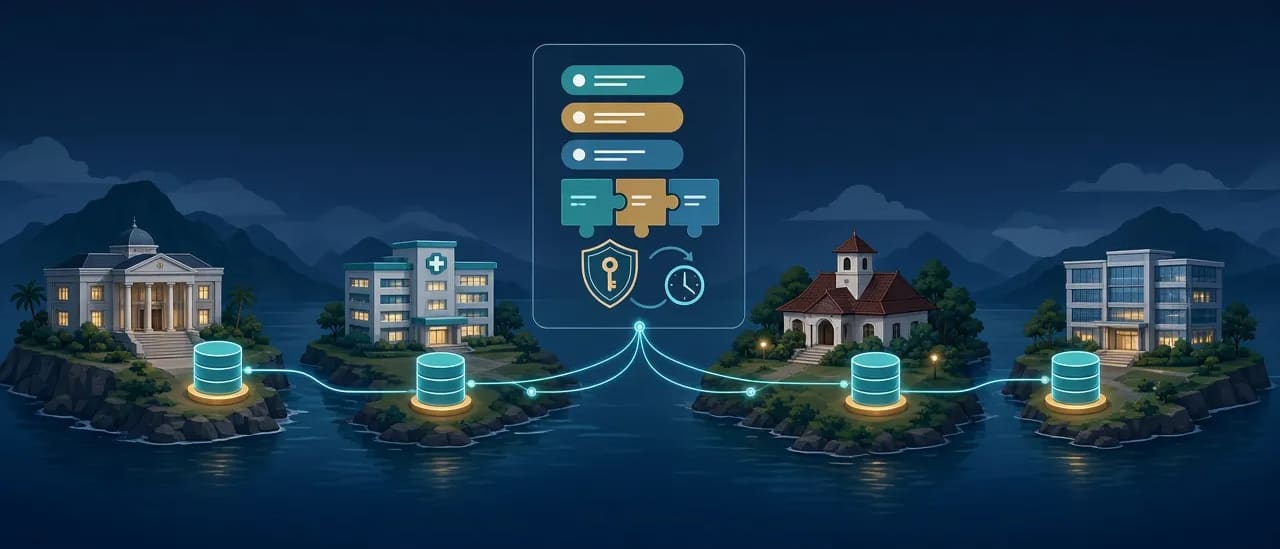
- Interoperabilitas dilaksanakan tanpa memusatkan fisik basis data dan tanpa memindahkan kepemilikan maupun tanggung jawab pengelolaan dari produsen data.
- Penyelenggara SDI yang bertanggung jawab kepada Presiden dibentuk paling lama satu tahun, dengan fungsi koordinatif, normatif, dan fasilitatif.
- Keamanan: standar keamanan data dari lembaga di bidang keamanan siber dan persandian, infrastruktur kriptografi dan sertifikat digital, audit keamanan dan audit kedaulatan data, serta pelaporan insiden paling lama 1 x 24 jam.
- Akses: akses data terbatas dapat dikenai biaya sebagai penerimaan negara bukan pajak, dan transfer data tertutup ke luar yurisdiksi Indonesia wajib mendapat persetujuan DPR.
- Teknologi: pemanfaatan teknologi digital, blockchain, dan kecerdasan artifisial yang menjamin kedaulatan data, keterlacakan, dan pengawasan manusia.
Satu ketentuan lain patut dicatat. Dalam rapat Baleg 5 Oktober, Wakil Ketua Baleg Martin Manurung menjelaskan bahwa penyebarluasan dan pemanfaatan data dalam kerangka SDI tidak memerlukan nota kesepahaman, perjanjian kerja sama, atau dokumen pernyataan, seperti dilaporkan Kompas.com.
"Satu data" bukan satu database
Salah tafsir yang paling mahal adalah menganggap Satu Data berarti semua data harus dipindahkan ke satu server besar. Sturman menjawabnya dengan tegas di paripurna: "Apakah seluruh data harus dipusatkan di satu tempat? Jawabannya tidak, tidak dan tidak," seperti dikutip Liputan6. Yang diseragamkan adalah standarnya: metadata, kode referensi, dan data induk, agar sistem yang berbeda bisa saling memahami.
Artinya, pekerjaan terbesar bukan proyek migrasi atau dasbor baru. Pekerjaan terbesarnya adalah integrasi: memastikan setiap sistem yang sudah berjalan bisa menyajikan datanya dengan kode yang sama, deskripsi yang jelas, dan akses yang terkendali. Kami pernah membahas pola ini dalam pelajaran integrasi data sebelum AI: tanpa data yang rapi dan tersambung, teknologi di atasnya hanya mempercepat kekacauan.
Apa yang berubah bagi pengelola sistem
Kode referensi dan data induk menjadi pekerjaan rutin. Banyak aplikasi daerah menyimpan kode wilayah, unit kerja, atau jenis layanan versinya sendiri. Begitu standar nasional berlaku, setiap sistem perlu tabel pemetaan yang dirawat, bukan diperbaiki sekali lalu dilupakan.
Katalog dan metadata harus hidup. Katalog data nasional hanya berguna jika metadata diperbarui setiap kali struktur data berubah. Ini menuntut pemilik yang jelas dan proses rilis, bukan lampiran dokumen.
Alasan "belum ada PKS" akan hilang. Jika bagi pakai dalam kerangka SDI tidak lagi menunggu MoU, hambatannya pindah ke sisi teknis: apakah ada API yang aman, autentikasi, pembatasan akses sesuai klasifikasi, dan log siapa mengambil apa.
Insiden harus dilaporkan dalam 24 jam. Kewajiban ini hanya bisa dipenuhi bila insiden terdeteksi lebih dulu. Organisasi tanpa pemantauan, runbook, dan penanggung jawab yang jelas akan kesulitan memenuhi tenggat itu.
Klasifikasi menentukan arsitektur. Data terbuka, terbatas, dan tertutup butuh jalur akses, tempat penyimpanan, dan kontrol yang berbeda. Bila data tersebut juga data pribadi, kewajiban UU PDP dan PP 33/2026 tetap berjalan berdampingan.
Yang belum jelas
Saat artikel ini ditulis, kami belum menemukan naskah final yang dipublikasikan resmi. Ringkasan di atas berasal dari laporan Panja yang dibacakan di paripurna dan liputan media. Laporan Panja juga menyebut wali data berjenjang hingga tingkat desa atau kelurahan dan korporasi, tetapi rincian kewajiban bagi BUMD atau perusahaan, besaran biaya akses data terbatas, dan siapa penyelenggaranya masih menunggu teks resmi dan aturan turunan. Karena itu, langkah terbaik sekarang adalah persiapan yang tetap berguna apa pun detail akhirnya.
Langkah praktis untuk 90 hari ke depan
- Inventaris dataset dan sistem. Catat siapa produsen data, siapa wali data, di sistem mana data disimpan, format apa yang dipakai, dan kode referensi apa yang digunakan.
- Pilih dataset yang paling sering diminta. Mulai dari beberapa dataset yang paling sering dikirim ke instansi lain. Rapikan metadata dan kodenya lebih dulu.
- Siapkan antarmuka bagi pakai, bukan salinan. Sediakan API dengan autentikasi, kontrol akses, dan log, sehingga data tetap di sistem asal.
- Klasifikasikan data. Tandai mana yang terbuka, terbatas, dan tertutup, dan petakan irisannya dengan data pribadi.
- Uji alur insiden 24 jam. Lakukan simulasi: siapa mendeteksi, siapa memutuskan, siapa melapor, dan berapa lama prosesnya.
Di mana MarkasDev bisa membantu
Pekerjaan ini paling aman dijalankan bertahap. Pada fase Diagnose, kami memetakan dataset, sistem, kode referensi, dan celah keamanan sebelum anggaran dikunci. Pada fase Deliver, kami membangun API bagi pakai, tabel pemetaan, dan kontrol akses dalam milestone dengan kriteria penerimaan tertulis, sebagai bagian dari layanan integrasi sistem & API. Pada fase Operate, kami menjaga pemantauan, pembaruan metadata, dan kesiapan pelaporan insiden di bawah SLA.
Jika organisasi Anda bertukar data dengan pemerintah dan ingin tahu seberapa siap sistem yang ada, ajukan Diagnose lewat halaman kontak. Kami mulai dari data yang paling sering Anda kirim hari ini.
Sumber