Bayangkan sebuah peringatan datang ke kotak surel yang tidak dibaca siapa pun. Isinya: ada potensi insiden di sistem Anda. Pola ini bukan sekadar bayangan. Menurut keterangan Badan Siber dan Sandi Negara (BSSN) pada 2 September 2026, sekitar 25 persen dari 2.855 notifikasi potensi insiden siber yang dikirim sepanjang 2025 belum ditanggapi atau ditindaklanjuti secara memadai.
Dalam keynote yang sama, BSSN menyampaikan dua pesan untuk pengelola pusat data dan penyelenggara sistem elektronik: bentuk tim tanggap insiden (CSIRT), dan mulai siapkan kriptografi pasca-kuantum. Artikel ini menguraikan keduanya dengan bahasa operasional, supaya pimpinan bisa memutuskan siapa mengerjakan apa pada kuartal ini.
“Ini menunjukkan bahwa deteksi saja tidak cukup. Yang paling penting adalah bagaimana peringatan tersebut segera ditindaklanjuti agar potensi insiden tidak berkembang menjadi gangguan yang lebih besar.” — Nur Achmadi Salmawan, BSSN, 2 September 2026, sebagaimana dikutip Diksiber DKI
Apa yang disampaikan BSSN
Pernyataan ini disampaikan Nur Achmadi Salmawan, Direktur Keamanan Siber dan Sandi Teknologi Informasi Komunikasi, Media, dan Transportasi BSSN, dalam seminar Indonesia Energy & Engineering (IEE) Series di JIExpo Kemayoran, Jakarta, pada 2 September 2026, sebagaimana dilaporkan Diksiber DKI dan Gramediapost. Ini keterangan pejabat dalam forum publik, bukan peraturan baru. Kami menyebutnya demikian agar tidak ada yang mengira ada kewajiban hukum baru.
Data yang disebut BSSN dari pemantauan Security Operations Center (SOC) sepanjang 2025:
- 5,51 juta anomali lalu lintas data terpantau.
- 13,9 juta aktivitas ransomware dikategorikan sebagai insiden dengan tingkat atensi tinggi.
- 44,7 juta data terekspos di darknet, berdampak pada 461 instansi pemerintah.
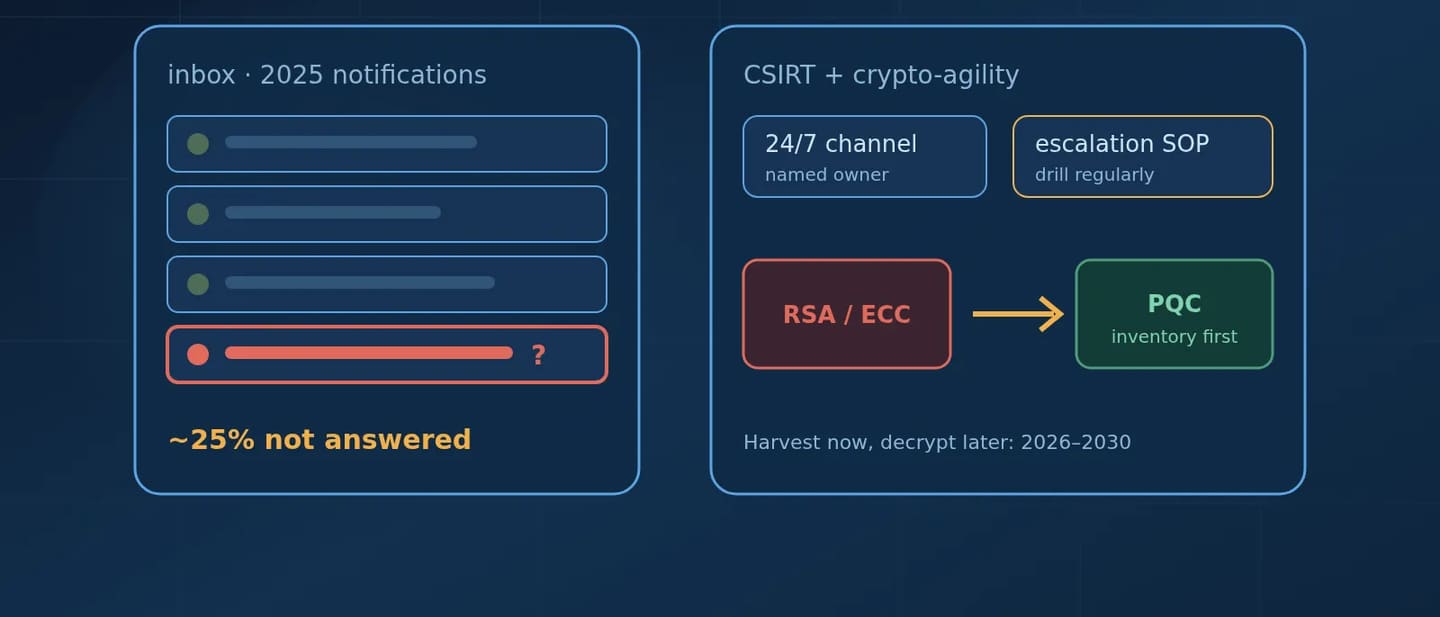
- 2.855 notifikasi potensi insiden dikirim ke instansi pemerintah dan swasta; sekitar 25 persen belum ditanggapi memadai.
Angka-angka ini berasal dari paparan BSSN yang dikutip media, bukan dari laporan tertulis yang kami buka. Kami memakainya sebagai gambaran arah, bukan sebagai statistik yang bisa dibandingkan dengan sumber lain.
BSSN juga mengaitkan pesannya dengan pengalaman insiden Pusat Data Nasional Sementara (PDNS) di Surabaya, dan menyebut prinsip interdependent security: keamanan satu fasilitas ikut menentukan risiko sistem yang bergantung padanya. Pejabat tersebut merujuk Perpres No. 82 Tahun 2022 untuk menegaskan posisi pusat data sebagai titik pusat risiko nasional.
Pesan pertama: bentuk CSIRT, dan pastikan ia benar-benar menjawab
CSIRT (Computer Security Incident Response Team) adalah tim resmi yang mendeteksi, menangani, dan merespons insiden, sekaligus titik koordinasi dengan pihak luar, termasuk pemerintah. BSSN menyebut empat hal yang perlu disiapkan:
- Struktur dan mandat yang jelas. Siapa anggotanya, siapa yang berwenang memutuskan, dan atas dasar apa.
- Kanal kontak resmi 24 jam. Bukan surel pribadi seorang staf yang sedang cuti.
- Playbook atau SOP eskalasi insiden. Langkah pertama, kedua, ketiga; siapa dihubungi pada menit ke-15.
- Simulasi penanganan insiden secara berkala. Latihan membuktikan bahwa playbook bisa dijalankan.
Poin 2 mudah diuji dan sering menjadi titik lemah. Notifikasi yang masuk ke alamat generik, ke orang yang sudah pindah tugas, atau ke vendor yang tidak punya wewenang mengambil keputusan, sama saja dengan tidak terkirim. Rotasi jabatan, atau layanan yang dibeli terpisah dari tim yang mengoperasikan sistem, dapat membuat kanal kontak menjadi usang tanpa disadari.
Ukuran sederhana: waktu dari notifikasi ke tindakan
Tidak perlu menunggu SOC besar. Ukur satu hal: berapa lama sejak notifikasi diterima sampai ada tiket, pemilik, dan keputusan tertulis. Catat setiap notifikasi, termasuk yang ternyata tidak relevan. Dalam sebulan Anda sudah punya data untuk melihat apakah kanalnya hidup.
Pesan kedua: kriptografi pasca-kuantum dimulai dari inventaris
BSSN mengingatkan skenario Harvest Now, Decrypt Later: pihak jahat mengumpulkan data terenkripsi sekarang untuk dibuka nanti ketika komputer kuantum sudah cukup mampu. Fase awal ancaman kuantum yang operasional, menurut BSSN, diproyeksikan pada rentang 2026–2030. Langkah awal yang disarankan: inventarisasi sistem dan aset kriptografi, pemetaan ketergantungan pada algoritma seperti RSA dan ECC, serta pembangunan crypto-agility, yaitu kemampuan mengganti algoritma dengan cepat tanpa membongkar sistem.
Sebagai rujukan teknis, NIST telah memfinalkan tiga standar enkripsi pasca-kuantum pertamanya pada 13 Agustus 2024 (FIPS 203, 204, dan 205), dan menganjurkan administrator sistem mulai bermigrasi karena integrasi penuh memakan waktu. Perlu dicatat bahwa itu rujukan NIST Amerika Serikat; kami tidak menemukan kewajiban migrasi tertentu dari BSSN dalam sumber yang kami buka.
Poin pentingnya: Anda tidak perlu membeli apa pun untuk memulai. Inventaris dulu.
Apa artinya bagi organisasi di Indonesia
Bagian ini adalah penafsiran kami atas keterangan BSSN.
- Pemda dan BUMD yang mengelola layanan publik di atas pusat data atau cloud pihak lain perlu memastikan siapa penerima notifikasi keamanan di rantai tersebut, baik di sisi Anda maupun di sisi penyedia. Gunakan juga langkah security by design di SPBE sebagai daftar periksa awal.
- Rumah sakit, bank daerah, dan lembaga keuangan lokal menyimpan data yang punya umur sensitivitas panjang. Data seperti ini paling relevan dengan kekhawatiran harvest now, decrypt later, sehingga inventaris kriptografi layak masuk rencana kerja tahun depan.
- Perusahaan logistik dan manufaktur yang mengandalkan penyedia pusat data atau pihak ketiga perlu menanyakan kontak insiden 24 jam dan kapan penyedia terakhir berlatih.
- Semua organisasi perlu memastikan bahwa mandat CSIRT tidak berhenti di Surat Keputusan. Tim yang tidak pernah berlatih adalah tim yang belum ada.
Rencana 30–60–90 hari
Hari 1–30
- Tetapkan satu kanal kontak keamanan 24 jam dan satu pemilik yang bernama.
- Catat semua notifikasi eksternal yang masuk sejak awal tahun dan statusnya.
Hari 31–60
- Tulis playbook eskalasi satu halaman: siapa menghubungi siapa, dalam berapa menit.
- Jalankan satu simulasi meja, lalu perbaiki yang macet.
Hari 61–90
- Susun inventaris aset kriptografi: protokol, pustaka, sertifikat, dan sistem yang bergantung pada RSA atau ECC.
- Tandai sistem berumur panjang yang menyimpan data sensitif; tentukan urutan migrasi.
Pekerjaan pertama dan terakhir termasuk fase Diagnose, karena menghasilkan temuan tertulis tentang kondisi, risiko, dan opsi. Menjaga kanal dan latihan tetap hidup adalah pekerjaan Operate. Untuk server dan lingkungan yang masih dikelola manual, layanan server dan lingkungan biasanya langkah awal yang paling realistis.
Batasan
Artikel ini bukan nasihat hukum, dan bukan ringkasan peraturan. Semua pernyataan BSSN dikutip dari liputan media atas satu keynote; kami tidak membuka dokumen resmi BSSN yang memuat angka tersebut. Kami tidak menilai kesiapan organisasi tertentu, termasuk PDNS, dan tidak mengklaim produk keamanan tertentu.
Mulai dari satu pertanyaan
Pertanyaan paling murah yang bisa Anda ajukan hari ini: kalau BSSN mengirim notifikasi malam ini, siapa yang membacanya dan apa yang terjadi besok pagi? Jika jawabannya belum jelas, kami bisa membantu memetakannya. Ajukan Diagnose lewat halaman kontak.
Sumber
- Diksiber DKI — BSSN desak pengelola data center perkuat keamanan siber (2 September 2026): https://dki.diksiber.id/pemerintah/bssn-desak-pengelola-data-center-perkuat-keamanan-siber-ancaman-kini-sasar-fondasi-infrastruktur-digital-nasional/
- Gramediapost — Ancaman siber kian kompleks, BSSN desak pengelola pusat data (2 September 2026): https://www.gramediapost.com/2026/09/direktur-keamanan-siber-dan-sandi-teknologi-informasi-komunikasi-media-dan-transportasi-bssn-nur-achmadi-salmawan-ancaman-siber-kian-kompleks-bssn-desak-pengelola-pusat-data-memperkuat-infrastruk/
- NIST — NIST Releases First 3 Finalized Post-Quantum Encryption Standards (13 Agustus 2024): https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards